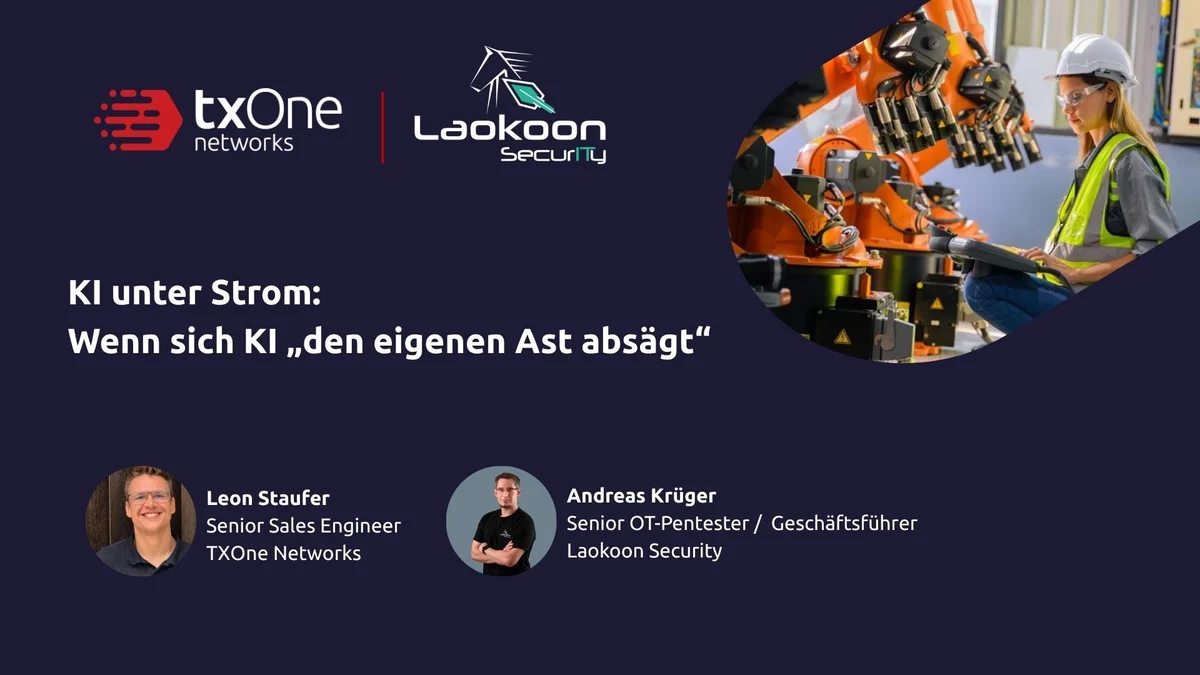
Künstliche Intelligenz beschleunigt die Cybersecurity auf beiden Seiten: Verteidiger können Risiken schneller erkennen, während Angreifer neue Möglichkeiten erhalten, Schwachstellen zu identifizieren und auszunutzen. Im gemeinsamen Live-Webinar zeigen Andreas Krüger von Laokoon Security und Leon Staufer von TXOne Networks anhand konkreter Szenarien und einer Fallstudie, wie sich dadurch die Dynamik zwischen Exploit, Mitigation und Patch verändert.
Wenn der Exploit schneller entsteht als der nächste Patch
In klassischen IT-Umgebungen lassen sich kritische Sicherheitsupdates häufig kurzfristig testen und verteilen. In der Operational Technology gelten andere Voraussetzungen: Anlagen haben lange Lebenszyklen, Wartungsfenster sind begrenzt und Updates können oft nur in größeren Abständen eingespielt werden.
Gleichzeitig kann KI die Analyse von Schwachstellen und die Entwicklung von Exploits beschleunigen. Für Betreiber kritischer Infrastrukturen stellt sich deshalb eine zentrale Frage:
Wie lassen sich OT-Systeme schützen, wenn Exploits schneller entstehen als der nächste reguläre Wartungszyklus?
Wie KI die OT-Sicherheit verändert
Im Webinar beleuchten Andreas Krüger und Leon Staufer die Auswirkungen künstlicher Intelligenz auf die Geschwindigkeit zur Entwicklung von Exploits von Angreifern und welche Auswirkungen dies besonders auf kritischen Infrastrukturen wie beispielsweise Energieversorger und die Rolle der Cybersecurity Experten hat.
Ausgehend vom heutigen Umgang mit Schwachstellen wird anhand konkreter Szenarien und einer Fallstudie gezeigt, wie KI sowohl Angreifer als auch Verteidiger beschleunigt und welche neue Dynamik dadurch zwischen Exploit, Mitigation und Patch entsteht.
Im Mittelpunkt steht die Frage, wie Anlagenbetreiber mit einer künftig stark steigenden Geschwindigkeit bei der Identifikation und Ausnutzung von Schwachstellen umgehen können – insbesondere in Anlagen, in denen klassische Updates nur in großen Wartungsintervallen möglich sind.
Dabei diskutieren die Referenten im Live-Webinar folgende Ansätze :
- automatisierte Asset- und Risikoerkennung
- Mikrosegmentierung
- Virtual Patching
- Endpoint Protection
- zukünftige Automatisierung von Schutzmaßnahmen
Das nehmen Sie aus dem Webinar mit
Nach dem Webinar können Sie besser einordnen,
- wie KI die Entwicklung und Ausnutzung von Exploits beschleunigt.
- warum klassische Patch-Zyklen in kritischen Anlagen zunehmend unter Druck geraten.
- welche Rolle Asset- und Risikoerkennung, Mikrosegmentierung, Virtual Patching und Endpoint Protection spielen.
- wie sich Schutzmaßnahmen künftig stärker automatisieren lassen.
Termin und Referenten
Wann? Dienstag, 17. November 2026, 10:00 Uhr
Dauer: ca. 60 Minuten
Referenten: Andreas Krüger (Laokoon Security), und Leon Staufer (TXOne Networks)
Jetzt zum Live-Webinar anmelden
Erfahren Sie, wie sich die Geschwindigkeit von Exploits durch KI verändert und welche Konsequenzen daraus für die Absicherung kritischer Infrastrukturen entstehen.
Inhaltsverzeichnis
Unsere Zertifizierungen
Wir sind umfangreich nach den höchsten Standards zertifiziert.